Ein unbefugter Zugriff auf das CMS-Backend, manipulierte Formulare oder eingeschleuster Schadcode: Die Bedrohungslage für Unternehmens-Websites nimmt kontinuierlich zu.
Ein nachhaltiges Sicherheitskonzept muss an zwei zentralen Stellen ansetzen: der Verwaltungsebene (CMS-Backend) und der Ausführungsebene im Browser des Besuchers.
1. Die Verwaltungsebene schützen: Das CMS-Backend absichern
Das administrative Backend ist das Herzstück jeder Website. Dringen Angreifer hier ein, übernehmen sie die vollständige Kontrolle über Inhalte, Datenbanken und Nutzerdaten. Passwörter alleine bieten heute keinen ausreichenden Schutz mehr.
Zwei-Faktor-Authentifizierung (2FA)
Die Implementierung einer Zwei-Faktor-Authentifizierung für Admin- und Redaktions-Accounts ist eine der wirksamsten Einzelmaßnahmen überhaupt. Selbst wenn Zugangsdaten durch Phishing oder Leaks in falsche Hände geraten, verhindert der zweite Faktor – generiert über zeitbasierte Einmalkennwörter (TOTP) in Authenticator-Apps wie FreeOTP, Google Authenticator, Apple OTP Auth, oder Bitwarden – den unbefugten Login.
Alternative Zugangssperren
Falls 2FA organisatorisch schwer umsetzbar ist, bieten sich technische Hürden auf Serverebene an:
- Vorgelagerter HTTP-Verzeichnisschutz (
.htaccess): Eine zusätzliche Passwortabfrage vor dem eigentlichen CMS-Login, die automatisierte Bot-Angriffe effektiv blockiert. - IP-Whitelisting: Die Freigabe des Backend-Zugriffs wird strikt auf feste IP-Adressen (z. B. das Firmennetzwerk oder VPN) beschränkt.
2. Der Browser-Schutz: Die wichtigsten HTTP-Security-Header
Sobald ein Nutzer eine Website aufruft, kommuniziert sein Browser mit dem Webserver.
Über sogenannte HTTP-Security-Header sendet der Server klare Anweisungen an den Browser, welche Sicherheitsregeln beim Laden und Ausführen der Seite gelten.
Zu den essenziellen Security-Headern gehören:
- Strict-Transport-Security (HSTS): Erzwingt die durchgehend verschlüsselte HTTPS-Übertragung und schützt vor Protocol-Downgrade-Angriffen.
- X-Content-Type-Options (
nosniff): Unterbindet das sogenannte MIME-Type-Sniffing und verhindert, dass der Browser hochgeladene Dateien (z. B. getarnte Bilder) als ausführbaren Code interpretiert. - X-Frame-Options (
SAMEORIGIN): Verhindert, dass die eigene Website unbemerkt in fremde iFrames eingebunden wird – der klassische Schutz gegen Clickjacking. - Referrer-Policy (
strict-origin-when-cross-origin): Schützt sensible Daten in URL-Pfaden davor, beim Klick auf externe Links an fremde Server übertragen zu werden. - Permissions-Policy: Schränkt den Zugriff von Skripten auf Hardware- und Browser-Funktionen (wie Kamera, Mikrofon oder Geolocation) präventiv ein.
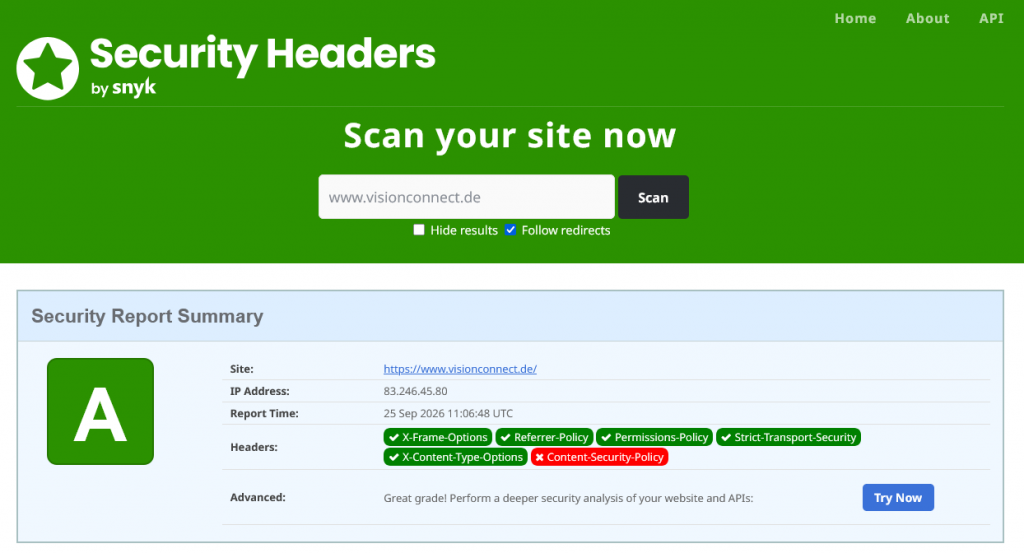
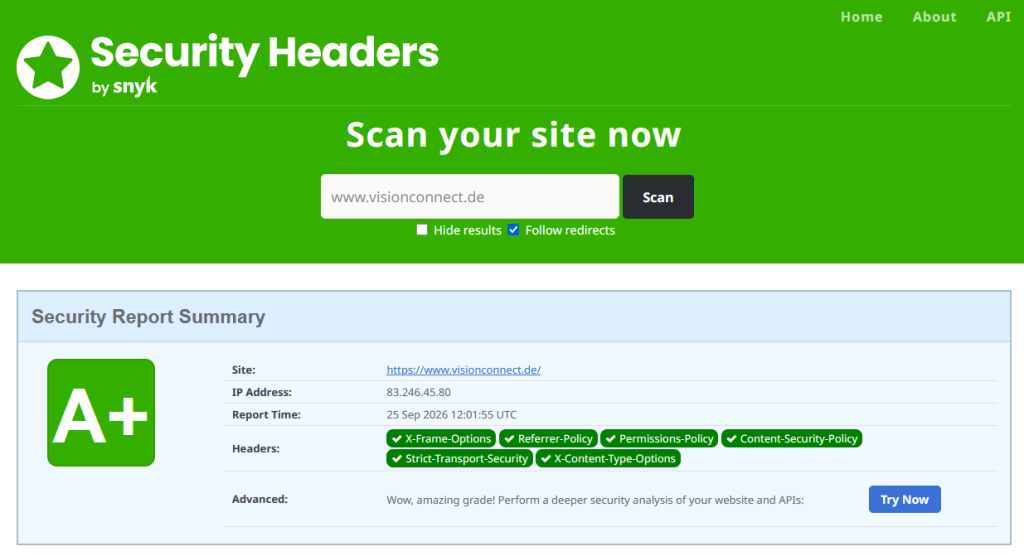
Welche Security-Header berücksichtigt Ihre Website? Hier können Sie es testen: https://securityheaders.com/
3. Der Königs-Schutz: Content Security Policy (CSP) sicher einführen
Eine Content Security Policy (CSP) gilt als effektivster Schild gegen Cross-Site-Scripting (XSS) und Code-Injections. Sie definiert exakt, aus welchen Quellen Skripte, Schriftarten, Bilder oder Frames geladen werden dürfen.
Der Haken: Wird eine CSP fehlerhaft oder übereilt aktiviert, blockiert der Browser unter Umständen essenzielle Funktionen der Website – wie Tracking-Tools, Kontaktformulare oder eingebundene Videos.
Ein professioneller Einführungsprozess gliedert sich daher immer in drei Phasen:
[1. Monitoring starten]  ➔  [2. Skripte & Dienste erfassen]  ➔  [3. Auswerten & Scharfschalten]
(Report-Only Modus aktiv) (Ungestörter Live-Betrieb) (Zielgerichtete Regelerstellung)- Passives Monitoring (Report-Only): Die CSP wird zunächst so eingerichtet, dass sie Regelverstöße nur an einen Server meldet, aber noch keine Inhalte blockiert. Der Betrieb läuft für Besucher völlig ungestört weiter.
- Systematische Erfassung: Über einen gewissen Zeitraum werden alle aktiven internen und externen Skripte, Plugins und Dritthersteller-Dienste lückenlos protokolliert.
- Auswertung und Regelwerk: Auf Basis der gesammelten Daten wird ein maßgeschneidertes Regelwerk erstellt. Erst wenn alle legalen Skripte erfasst sind, wird die CSP scharf geschaltet (Enforcement).
Fazit
Ein solides Website-Hardening ist kein einmaliges Plugin-Update, sondern das Zusammenspiel aus Zugriffsschutz, Server-Anweisungen und kontrollierter Skript-Ausführung. Wer diese drei Ebenen kombiniert, schützt nicht nur sensible Unternehmens- und Kundendaten, sondern sichert auch das Vertrauen seiner Besucher nachhaltig ab.
Mit unserem neuen Servicepaket „Website Security & CMS Hardening“ schließen wir genau diese Sicherheitslücken.
Es schützt Ihre Website gezielt auf zwei zentralen Ebenen – der Verwaltungsebene (Backend) und der Ausführungsebene (Browser der Besucher).
Kontaktieren Sie uns für weitere Informationen oder ein unverbindliches Angebot.

Michael Weber
Seit über 20 Jahren beschäftige ich mich mit dem Internet - und es fasziniert mich immer noch. Aktuelle und zukünftige Technologien machen vieles einfacher aber auch komplexer zugleich. An dieser Stelle versuche ich im Rahmen meines Jobs mit dem Team effiziente Lösungen zu schaffen. Mobilität? ja - Online zu jeder Zeit? nein. Freizeit und Entspannung mit der Familie in der "realen" Welt ist für mich sehr wichtig.